
BitLocker Recovery Key(BitLocker 恢復金鑰)是 Windows 內建磁碟加密功能中的重要安全機制。當 Windows 偵測到電腦的啟動環境、安全設定或硬體狀態發生變化,例如 BIOS 更新、TPM 狀態改變、主機板更換、Secure Boot 設定異常等情況時,可能會要求使用者輸入由48 位數字組成的 BitLocker Recovery Key(8 組 6 位數),才能解除磁碟鎖定並正常進入 Windows。許多使用者第一次看到這個畫面時,會誤以為 Windows 損壞、SSD 故障或電腦中毒,實際上這通常是 BitLocker 為了保護資料安全所啟動的正常驗證流程,只要事先備份 Recovery Key,大部分情況都可以快速恢復正常使用。
文章目錄
BitLocker Recovery Key 是什麼?
BitLocker Recovery Key 是 Windows BitLocker 磁碟加密功能產生的一組48 位數字恢復金鑰。當 BitLocker 無法透過原本的安全驗證流程自動解除系統磁碟鎖定時,Windows 會要求使用者輸入這組 Recovery Key。BitLocker 的主要用途是保護電腦內部資料安全,即使 SSD 或硬碟被拆下安裝到其他電腦,沒有正確的 Recovery Key 也無法直接讀取原本加密磁碟內的資料。
BitLocker Recovery Key 通常格式如下:
123456-789012-345678-901234-567890-123456-789012-345678這組金鑰由 8 組數字組成,每組 6 位數字,總共 48 位數。它不是 Windows 登入密碼,也不是 Microsoft 帳號密碼,而是專門用來解除 BitLocker 磁碟加密的恢復金鑰。
BitLocker Recovery Key 基本資訊| 項目 | 說明 |
|---|---|
| 功能 | Windows 磁碟加密與資料保護 |
| 金鑰長度 | 48 位數字(8 組 6 位數) |
| 使用時機 | 系統安全驗證失敗或硬體環境變更時 |
| 主要用途 | 解除 BitLocker 加密磁碟鎖定 |
| 支援版本 | Windows Pro、Enterprise、Education,以及部分支援裝置加密的 Windows Home 裝置 |
BitLocker 與 Windows 裝置加密(Device Encryption)有什麼差別?
許多 Windows 使用者會混淆 BitLocker 與裝置加密(Device Encryption),認為只有企業版 Windows 才會遇到 BitLocker Recovery Key。實際上,兩者都是使用 BitLocker 技術進行磁碟加密,但啟用方式、管理功能與使用情境有所不同。部分新電腦即使使用 Windows Home,也可能因為符合硬體條件自動啟用「裝置加密」功能,並將 Recovery Key 備份至 Microsoft 帳號。
BitLocker 與裝置加密比較| 項目 | BitLocker | 裝置加密(Device Encryption) |
|---|---|---|
| 主要使用者 | 企業、IT管理員、進階使用者 | 一般Windows使用者 |
| 支援版本 | Windows Pro / Enterprise / Education | 部分支援硬體的Windows Home / Pro裝置 |
| 管理方式 | 群組原則、PowerShell、Active Directory、Intune | 通常透過Microsoft帳號自動管理 |
| Recovery Key儲存 | 可由使用者或企業政策指定保存位置 | 通常同步至Microsoft帳號 |
| 適用環境 | 企業大量部署與集中管理 | 個人電腦自動保護 |
為什麼 Windows 會要求輸入 BitLocker Recovery Key?
正常情況下,Windows 啟動時會透過 TPM(Trusted Platform Module,可信任平台模組)驗證目前電腦的硬體環境與安全啟動狀態,並自動解除 BitLocker 系統磁碟加密。如果 Windows 發現開機環境與原本建立 BitLocker 保護時不同,BitLocker 會啟動恢復保護機制,要求輸入 48 位數的 Recovery Key。這並不代表 SSD 損壞、Windows 損壞或資料遺失,而是 BitLocker 為了防止未授權存取所設計的安全驗證流程。
1. BIOS 或 UEFI 更新
BIOS(UEFI)更新是最常見造成 BitLocker Recovery 的原因之一。BIOS更新過程可能會修改TPM測量值(PCR,Platform Configuration Register),或改變Secure Boot驗證資訊,導致BitLocker判定目前開機環境與原本不同。常見情況包括主機板BIOS更新、UEFI韌體更新、BIOS安全性修補更新等。
2. TPM 狀態改變
TPM是BitLocker安全架構中的重要元件,負責保存金鑰保護資訊,並協助Windows判斷目前裝置是否仍處於可信任狀態。以下情況可能觸發BitLocker Recovery:Clear TPM(清除TPM)、TPM被停用後重新啟用、TPM韌體更新、更換主機板、Intel PTT設定變更、AMD fTPM設定變更。
3. Secure Boot 設定變更
Secure Boot(安全啟動)是UEFI開機安全機制,Windows會將Secure Boot狀態納入BitLocker驗證流程。常見可能觸發的操作包括:關閉Secure Boot、重新開啟Secure Boot、修改Secure Boot Key、切換Legacy BIOS與UEFI模式。
4. 更換 SSD 或將系統磁碟移到其他電腦
如果原本已啟用BitLocker的SSD被安裝到另一台電腦,Windows通常無法通過原本TPM的驗證。即使SSD本身完全正常,BitLocker仍會要求輸入原本建立的Recovery Key,確認使用者具有合法存取權限。常見情境包括舊電腦故障後拆下SSD、將系統SSD移植到新主機、更換主機板後重新安裝原SSD。
5. 更換主機板或重大硬體變更
BitLocker會將TPM、安全啟動環境與硬體狀態建立信任關係,因此重大硬體變更後,可能造成原本的自動解鎖條件失效。
硬體變更觸發BitLocker Recovery的機率| 硬體變更 | 觸發機率 |
|---|---|
| 主機板 | 高機率 |
| TPM 模組 | 高機率 |
| 系統 SSD | 高機率 |
| CPU | 低~中機率 |
| 記憶體 RAM | 通常較低 |
| 顯示卡 GPU | 通常較低 |
6. Windows Update 或安全更新
Windows Update通常不會直接造成BitLocker Recovery,但部分重大更新可能會修改Windows開機元件、安全啟動設定,或影響TPM驗證流程,因此少數情況下可能要求輸入Recovery Key,例如大型功能更新、安全性更新或Windows Boot Manager更新。這不代表Windows Update導致硬碟損壞。
7. 修改磁碟分割或 Windows 開機環境
BitLocker同時也會驗證Windows開機流程是否遭到修改。以下操作可能觸發BitLocker Recovery:修改EFI System Partition、調整Windows系統磁碟分割大小、修改BCD(Boot Configuration Data)開機設定、使用第三方磁碟管理工具修改系統分割、還原系統映像後變更開機環境。
BitLocker Recovery 觸發原因與機率整理| 原因 | 觸發機率 |
|---|---|
| BIOS / UEFI 更新 | ★★★★★ |
| Clear TPM | ★★★★★ |
| 更換主機板 | ★★★★★ |
| SSD 移機或更換系統硬碟 | ★★★★☆ |
| Secure Boot 設定修改 | ★★★★☆ |
| Windows 功能更新 | ★★★☆☆ |
| 修改 BCD 或 EFI 開機設定 | ★★★☆☆ |
| 更換 RAM / GPU | ★☆☆☆☆ |
BIOS 更新前如何暫停 BitLocker 保護?
如果準備更新BIOS(UEFI韌體),建議先暫停BitLocker保護,因為更新可能改變TPM驗證資訊、Secure Boot狀態或UEFI開機環境,導致BitLocker偵測到變化而要求輸入Recovery Key。
查看 BitLocker 目前狀態
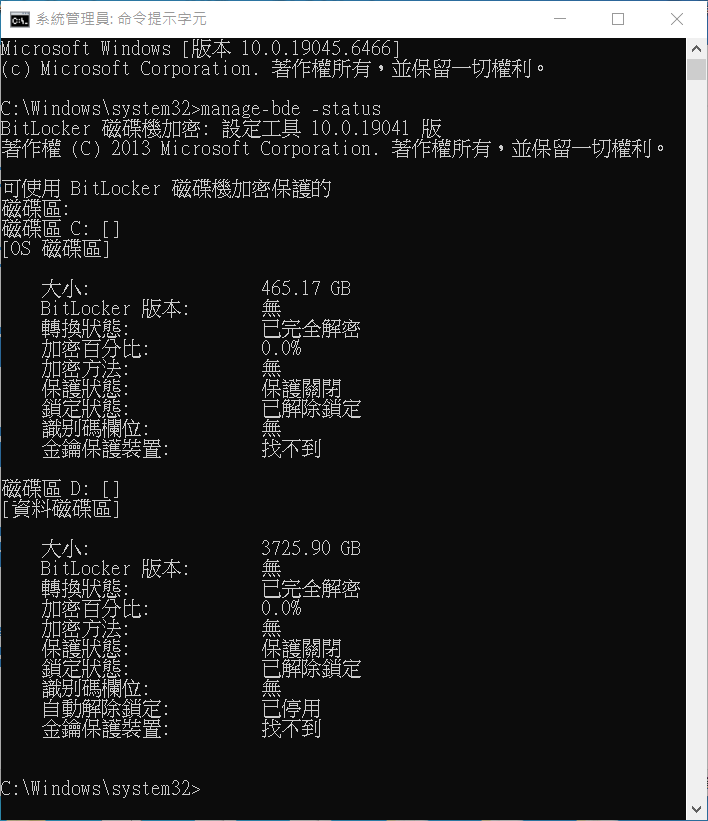
Windows內建的manage-bde工具,可以查看目前磁碟是否啟用BitLocker:
manage-bde -status執行後可以看到BitLocker加密狀態、加密百分比、保護狀態與金鑰保護方式。
暫停 BitLocker 保護
更新BIOS前,可以使用以下指令暫停保護:
manage-bde -protectors -disable C:此指令的作用:暫停BitLocker保護、保留原本磁碟加密狀態、不會刪除資料、不會解除BitLocker加密。
0 讓保護持續暫停到手動重新啟用為止:
manage-bde -protectors -disable C: -RebootCount 2manage-bde -protectors -disable C: -RebootCount 0完成 BIOS 更新後重新啟用 BitLocker
確認Windows可以正常開機後,建議重新啟用BitLocker保護:
manage-bde -protectors -enable C:重新啟用後,TPM與BitLocker會重新建立正常驗證流程,恢復完整磁碟保護功能。
Recovery Key 與 Recovery Key ID 有什麼不同?
當Windows進入BitLocker Recovery畫面時,通常會顯示一組Recovery Key ID(恢復金鑰識別碼)。許多使用者第一次看到這串ID時,會誤以為它就是可以解除BitLocker的密碼,但實際上兩者用途完全不同。
Recovery Key ID 與 Recovery Key 的差異| 項目 | 用途 |
|---|---|
| Recovery Key ID | 用來識別是哪一組BitLocker Recovery Key,方便在Microsoft帳號或企業管理平台中找到對應金鑰 |
| BitLocker Recovery Key | 真正用來解除BitLocker磁碟鎖定的48位數恢復金鑰 |
例如BitLocker Recovery畫面可能顯示:
BitLocker Recovery

Enter the recovery key for this drive

Recovery Key ID:
12345678-1234-1234-1234-123456789ABC
此時使用者需要利用Recovery Key ID,到Microsoft帳號、公司Active Directory或企業管理平台,尋找相同ID對應的48位數Recovery Key。
如何找到 BitLocker Recovery Key?
BitLocker Recovery Key不會直接顯示在Windows登入畫面,需要從啟用BitLocker時設定的備份位置查找。常見儲存位置包括:Microsoft帳號、Active Directory(AD)、Microsoft Entra ID(原Azure AD)、Microsoft Intune、USB隨身碟、TXT備份檔案、列印紙本。
方法一:從 Microsoft 帳號查看
如果是個人Windows 10/11電腦,並使用Microsoft帳號登入,Recovery Key很可能已自動同步保存至Microsoft帳號。查詢步驟:
- 使用另一台可以正常上網的電腦或手機
- 登入設定Windows時使用的Microsoft帳號
- 開啟BitLocker Recovery Key查詢頁面
- 確認Recovery Key ID是否與畫面相同
- 複製對應的48位數Recovery Key
Microsoft帳號BitLocker Recovery Key查詢位置:
https://account.microsoft.com/devices/recoverykey方法二:從 Active Directory(AD)查找
在企業Windows網域環境中,Recovery Key通常不會由使用者自行保存,而是透過Active Directory集中管理。企業IT管理員可以透過群組原則設定Windows啟用BitLocker時自動備份Recovery Key至AD。當員工電腦出現Recovery畫面時,IT人員可利用畫面上的Recovery Key ID、電腦名稱、使用者帳號在AD中搜尋對應的金鑰。
方法三:從 Microsoft Entra ID(原 Azure AD)查看
如果Windows電腦已加入Microsoft Entra ID、Microsoft Intune或Microsoft 365裝置管理環境,管理員可以透過雲端裝置管理平台,比對Recovery Key ID、裝置名稱與使用者帳號,查詢該電腦保存的Recovery Key。
方法四:從 USB 隨身碟查找
部分使用者在啟用BitLocker時,會選擇將Recovery Key儲存至USB隨身碟。可以檢查USB隨身碟、外接硬碟或備份媒體,常見檔案名稱可能類似 BitLocker Recovery Key XXXXXXXX.txt,開啟後確認其中的Recovery Key ID是否與目前畫面一致。
方法五:搜尋 TXT 備份檔案
如果之前選擇將Recovery Key儲存成檔案,可以搜尋電腦、NAS或備份硬碟中的文字檔,建議搜尋關鍵字「BitLocker」「Recovery」「Recovery Key」,或搜尋類似48位數字加連字號的格式。
方法六:查看列印紙本備份
BitLocker啟用過程中,Windows也提供列印Recovery Key的選項。如果曾經列印保存,可以檢查電腦文件資料夾、設備交付文件、公司資產管理文件或IT維護紀錄。
BitLocker Recovery Key 儲存位置整理| 儲存位置 | 適用情境 |
|---|---|
| Microsoft 帳號 | 個人 Windows 10 / 11 使用者 |
| Active Directory | 公司 Windows 網域環境 |
| Microsoft Entra ID | Microsoft 365 雲端管理環境 |
| Microsoft Intune | 企業裝置管理 |
| USB 隨身碟 | 手動備份 Recovery Key |
| TXT 檔案 | 手動儲存備份 |
| 紙本列印 | 離線保存 |
有 Recovery Key ID,但找不到 Recovery Key 怎麼辦?
如果在Microsoft帳號、公司管理平台或備份檔案中,找不到相同ID對應的Recovery Key,可以依照以下方向確認:
- 確認是否登入正確的Microsoft帳號:常見原因包括電腦設定時使用另一個Microsoft帳號、家人帳號與本人帳號混淆、曾更換Email。建議重新確認曾經登入此電腦的所有Microsoft帳號
- 確認是否為公司管理電腦:公司電腦的Recovery Key很可能不是保存在個人Microsoft帳號,而是在AD、Entra ID或Intune,建議提供IT人員電腦名稱、設備序號、使用者帳號與Recovery Key ID,由IT查詢
- 檢查是否存在舊備份:檢查USB隨身碟、外接硬碟、NAS備份、雲端硬碟、文件資料夾或列印文件
找不到 BitLocker Recovery Key 怎麼辦?
如果Windows要求輸入Recovery Key,但目前沒有找到48位數恢復金鑰,第一件事情是不建議立即格式化硬碟,因為BitLocker的設計目的就是保護資料安全,沒有正確金鑰時任何人都無法直接繞過加密讀取資料。
第一步:確認 Recovery Key 是否真的遺失
很多BitLocker無法解鎖的案例,最後發現Recovery Key其實存在其他地方。建議依序確認:Microsoft帳號是否正確、是否曾使用其他Email設定Windows、是否為公司管理設備、是否有IT管理平台保存、是否存在USB或TXT備份、是否曾列印Recovery Key。
BitLocker Recovery Key 不見可以破解嗎?
答案是:正常情況下無法透過一般方式破解BitLocker加密。BitLocker是Windows內建的完整磁碟加密技術,設計目的就是防止沒有授權的人在沒有Recovery Key的情況下讀取硬碟資料。即使將SSD或硬碟拆下安裝到另一台電腦,資料仍然保持加密狀態。
常見情境與可能結果| 狀況 | 結果 |
|---|---|
| 忘記 Windows 登入密碼 | 可能透過其他帳號或修復方式處理 |
| BitLocker Recovery Key 遺失 | 無法直接解除加密 |
| 拆下 SSD 接到另一台電腦 | 仍需要 Recovery Key 才能讀取資料 |
| 重新格式化硬碟 | 可以重新使用硬碟,但原資料會消失 |
正常情況下,只有輸入正確的Recovery Key、使用原本授權的TPM自動解鎖、使用已設定的解鎖方式,或企業管理平台提供合法Recovery Key,才能解除BitLocker。
重新安裝 Windows 可以跳過 BitLocker 嗎?
如果已經確認原本硬碟資料不需要保留,可以透過重新安裝Windows的方式重新使用電腦,適合的情況包括:已確認所有Recovery Key備份位置都找不到、硬碟內沒有重要資料、準備重新配置電腦或交付其他使用者。
重新安裝流程:
- 建立 Windows 安裝 USB
- 從 USB 隨身碟開機
- 進入磁碟選擇畫面
- 刪除原有 BitLocker 分割區
- 重新建立磁碟分割
- 安裝 Windows
BitLocker Recovery 與資料救援
硬碟資料救援公司能不能救BitLocker資料,關鍵不是硬碟是否可以讀取,而是是否擁有正確的Recovery Key。如果只是硬碟故障但仍擁有Recovery Key,資料救援後仍有機會解密資料;但如果SSD完全正常、資料仍存在,卻是Recovery Key遺失,即使資料救援公司取得磁碟內容,也無法直接讀取原本加密資料。
如果BitLocker Recovery問題同時伴隨Windows無法啟動,例如C槽滿、系統進不了桌面,可以參考:Windows 10/11 C槽滿空間不足無法開機怎麼辦?BitLocker 解鎖、WinRE 清除暫存檔與磁碟空間救援完整教學
BitLocker 與 SSD 移機常見問題
許多使用者以為「只要把SSD拆下來接到另一台電腦,就可以讀資料」,但啟用BitLocker後並非如此。BitLocker不只保護SSD本身,還會驗證原主機的TPM狀態、Secure Boot設定與BitLocker保護資訊,因此將SSD移到其他電腦後,通常仍需要輸入Recovery Key。
如何避免再次出現 BitLocker Recovery 畫面?
BitLocker Recovery並不是Windows錯誤,而是為了保護資料安全所設計的驗證機制。避免問題的重點,不是關閉BitLocker,而是做好Recovery Key管理與硬體變更前的準備。
1. 定期確認 Recovery Key 已備份
建議至少保留兩種以上備份方式,不要只將Recovery Key儲存在同一台電腦內,因為當系統無法開機時,使用者可能也無法取得原本保存的位置。
Recovery Key 備份方式建議程度| 備份方式 | 建議程度 |
|---|---|
| Microsoft 帳號同步 | ★★★★★ |
| 另外保存 TXT 檔案 | ★★★★★ |
| USB 隨身碟備份 | ★★★★☆ |
| 列印紙本保存 | ★★★★☆ |
| 只放在原本電腦內 | 不建議 |
2. 更新 BIOS 或更換硬體前先確認並暫停保護
更新BIOS/UEFI、更換SSD、更換主機板、清除TPM、修改Secure Boot、調整UEFI開機設定前,建議先確認Recovery Key已備份,並用第四節介紹的 manage-bde -protectors -disable(記得加上正確的RebootCount)暫停BitLocker保護。企業環境更應建立完整流程,避免員工電腦突然要求Recovery Key造成工作中斷。
3. 使用 PowerShell 管理 BitLocker
除了manage-bde外,Windows PowerShell也提供BitLocker管理功能。查看目前BitLocker磁碟狀態:
Get-BitLockerVolume以下指令需要使用系統管理員身份開啟PowerShell。暫停BitLocker保護:
Suspend-BitLocker -MountPoint "C:" -RebootCount 0恢復BitLocker保護:
Resume-BitLocker -MountPoint "C:"Suspend-BitLocker 如果不指定 -RebootCount,預設同樣只暫停1次重開機。需要多次重開機的維護作業(例如BIOS更新),務必明確指定次數或用 0,避免保護在維護過程中提前自動恢復。4. 不要隨意清除 TPM
Clear TPM會移除TPM中保存的安全資訊,可能造成BitLocker下一次啟動時要求Recovery Key。常見需要清除TPM的情況包括重新安裝Windows、更換主機板、排除TPM故障、出售電腦前清除安全資訊。執行前務必確認Recovery Key已完成備份。
5. 修改 Secure Boot 前先做好管理
關閉/重新啟用Secure Boot、修改Secure Boot Key、切換Legacy BIOS與UEFI模式前,同樣建議先確認Recovery Key已備份並暫停保護。
6. 企業環境集中管理 Recovery Key
企業電腦不建議讓使用者自行保存Recovery Key,應建立集中化管理機制:
企業BitLocker Recovery Key管理方式| 管理方式 | 適用環境 |
|---|---|
| Active Directory | 傳統 Windows 網域環境 |
| Microsoft Entra ID | Microsoft 365 雲端管理環境 |
| Microsoft Intune | 企業裝置管理與行動辦公環境 |
這對企業非常重要,因為員工離職、設備移交或硬體維修時,仍需要確保資料安全與設備可管理性。
BitLocker 日常維護建議
| 項目 | 建議 |
|---|---|
| Recovery Key 備份 | 啟用 BitLocker 後立即確認 |
| BIOS 更新 | 更新前暫停保護,並指定正確的RebootCount |
| SSD 或主機板更換 | 先確認 Recovery Key |
| TPM 操作 | 避免任意 Clear TPM |
| Secure Boot 修改 | 修改前暫停 BitLocker |
| 企業設備 | 集中管理 Recovery Key |
BitLocker Recovery Key 常見問題 FAQ
BitLocker Recovery Key 是什麼?
BitLocker Recovery Key 在哪裡找?
Recovery Key ID 是 BitLocker Recovery Key 嗎?
為什麼 Windows 會要求輸入 BitLocker Recovery Key?
更新 BIOS 後為什麼會要求 BitLocker Recovery Key?
更換 SSD 或主機板後一定需要 BitLocker Recovery Key 嗎?
BitLocker 沒有 Recovery Key 可以破解或救資料嗎?
Windows Home 也會有 BitLocker Recovery Key 嗎?
暫停 BitLocker 保護後,重開機幾次會自動恢復?
如何避免再次遇到 BitLocker Recovery Key 問題?
本文為 BitLocker Recovery Key 的通用操作教學,實際畫面與選單名稱可能因系統版本或製造商客製化略有差異;涉及清除TPM、重新安裝Windows或格式化硬碟等不可逆操作前,請務必先確認Recovery Key已備份或已窮盡所有查詢管道。